مقالات, میکروتیک

آموزش فایروال در میکروتیک (قسمت اول)

آموزش فایروال در میکروتیک

آموزش فایروال در میکروتیک

در این مبحث قصد داریم در رابطه با فایروال در میکروتیک با شما صحبت کنیم. همانطور که می‌دانید یکی از مباحث پرکاربرد در روتربرد‌های میکروتیک موضوع فایروال است، هرچند که فایروال میکروتیک نمی‌تواند مانند یک فایروال سخت افزاری عمل کند ولی با این حال در مواقعی که هزینه تمام شده برای شبکه شما پایین تر باشد این یک روش کارآمد است. از طرفی وظیفه یک فایروال جلوگیری از دسترسی غیر مجاز برای حفاظت از روتر و کلاینت‌ها می‌باشد. در این بین زمانی افراد می‌توانند به روتر و کلاینت‌ها دسترسی داشته باشند که قوانینی که کاربر تعییر کرده را پشت سر بگذارند.

در ادامه می‌خواهیم در رابطه با این قوانین و نحوه ایجاد آنها در روتر میکروتیک با شما صحبت کنیم:

قوانین فایروال در میکروتیک

برای ایجاد فایروال در میکروتیک سه نوع قانون یا rules وجود دارد که در زیر به آنها اشاره کردیم.

  1. Filter rules
  2. Nat rules
  3. Mangle rules

نکته مهم دیگری که در رابطه با این قوانین باید بدانید این است که هر کدام از این rule‌ها یا قوانین به دو دسته مجزا تقسیم می‌شوند.

  • Matcher
  •  Action
  1. The Matcher: جایی که در آن یک شرط را تعیین و مشخص می‌کنیم یا شرایطی که برای تطبیق لازم است.
  2. The Action: تعیین هدفی که قرار است با پشت سر گذاشتن شرط بالا اتفاق بیفتد.

شما می‌توانید یک شرط را بر اساس پارامتر‌های گفته شده در زیر تعیین کنید:

شبکه دیده بان شبکه دیده‌بان وارد کننده و ارائه کننده انواع تجهیزات شبکه به خصوص برند میکروتیک می‌باشد. تمامی تجهیزات شبکه دیده‌بان دارای 12 ماه گارانتی هستند. شبکه دیده بان جهت پیکربندی ، نصب و راه اندازی تجهیزات شبکه با شماره 02191002120 تماس بگیرید.
  • مک آدرس مبداء (MAC Address)
  • آی.پی آدرس‌ها (IP Address): شبکه یا لیست و انواع آدرس‌ها مثل (broadcast, local multicast,unicast)
  • پورت یا محدوده پورت (Port or Port range)
  • اینترفیس (Interface): اینترفیسی که پکت از آن ارسال و دریافت می‌شود.
  • پروتکل
  • گزینه‌های پروتکل مانند (IP options, TCP flags ,ICM typ and code fields)
  • DSCP byte

فایروال میکروتیک بر روی چه لایه‌هایی عمل می‌کند؟

مورد مهم دیگر در رابطه با این مبحث این است که فایروال میکروتیک بر روی تمامی لایه‌های Roter OS میکروتیک عمل می‌کند. 

معرفی پیش نیازهای فایروال در میکروتیک

Packet flow

در بحث فایروال برای ست کردن دقیق rules و درک صحیح این قوانین باید Packet flow را یاد بگیریم. این مورد علاوه بر درک مفاهیم rules به راحت تر شدن کار کانفیگ فایروال نیز کمک می‌کند. آشنایی با این مورد همچنین به شما کمک می‌کند. تا بفهمید که چه اتفاقی برای پکت‌ها می‌افتد.

در اینجا ما می‌خواهیم ساده ترین حالت آن را برای شما بررسی کنیم:

  1. در این تصویر ما یک اینترفیس ورودی داریم حالا فرض کنید یک پکت از این اینترفیس وارد روتر می‌شود اگر مقصد این Packet خود روتر باشد از اینترفیس به قسمت PRE-Routing و بعد به قسمت ROUTING DECISION می‌رود. در مرحله بعدی این پکت به قسمت Input رفته و Local process داخلی روی اون اجرا می‌شه و در این قسمت قرار می‌گیره.
  2. ولی اگر مقصد شما خود روتر نباشد پاکت به Routing رفته و بعد به ترتیب به قسمت Forward و بعد post Routing و در نهایت از اینترفیس خارج می‌شود.
  3. حالا اگر شما پاکتی داشتید که خود روتر مبداء آن بود و روتر آن را تولید کرده بود، از همان جایی که generate شده است به قسمت Routing Decision رفته و به ترتیب به OUT Put >> post Routing می‌رود و از روتر خارج می‌شود.
آموزش فایروال در میکروتیک (قسمت اول)

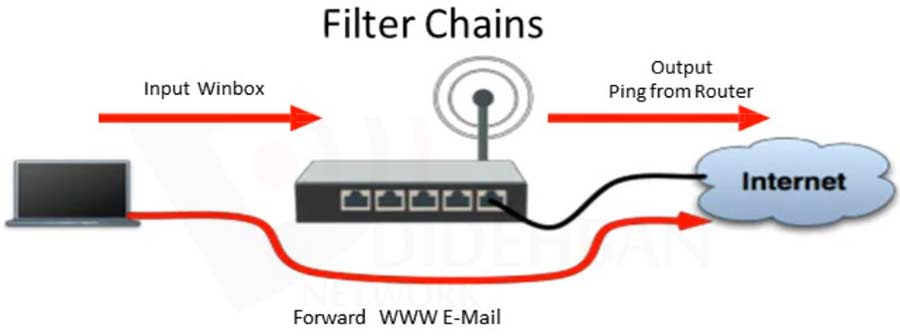
در بالا ما یک نمونه ساده از زنجیره های فایروال را به طور عملی برای شما مثال زدیم. به طور کلی فایروال یا دیوار آتش دارای پنج زنجیره به ترتیب زیر می‌باشد:

  1. زنجیره PreRouting
  2. زنجیره Forward
  3. زنجیره Input
  4. زنجیره Outout
  5. زنجیره PostRouting
آموزش فایروال در میکروتیک (قسمت اول)

Connection Tracking در فایروال

Connection Tracking در واقع اطلاعات همه کانکشن‌های فعال را مدیریت می‌کند. کاری که Connection Tracking یا به اصطلاح قلب فایروال انجام می‌دهد این است که تمام ترافیکی که از داخل روتر عبور می‌کند را به یک تعداد کانکشن مجزا تبدیل می‌کند.

پروتکل TCP Connection

این پروتکل یک پروتکل قابل اطمینان است زیرا زمانی که روتر کلاینت قصد دارد ارتباط برقرار کند پاکتی را ارسال کرده و در صورت دریافت act ارتباط برقرار می‌کند در غیر این صورت هیچ ارتباطی برقرار نمی‌کند.اگر TCP ارتباط را با سرور مقابل برقرار کرد آن وقت به راحتی می‌توانید با اطمینان دیتا را تبادل کنید.

شبکه دیده بان
مشاهده فیلم های آنباکس تجهیزات شبکه
شبکه دیده بان
لینک استخدام شبکه دیده بان
شبکه دیده بان
درخواست نمایندگی

پروتکل TCP Connection

این پروتکل یک پروتکل قابل اطمینان است زیرا زمانی که روتر کلاینت قصد دارد ارتباط برقرار کند پاکتی را ارسال کرده و در صورت دریافت act ارتباط برقرار می‌کند در غیر این صورت هیچ ارتباطی برقرار نمی‌کند.اگر TCP ارتباط را با سرور مقابل برقرار کرد آن وقت به راحتی می‌توانید با اطمینان دیتا را تبادل کنید.

سوال:

حالا ما می‌خواهیم بفهمیم که ارتباط پروتکل TCP با جدول Connection Tracking چیست؟

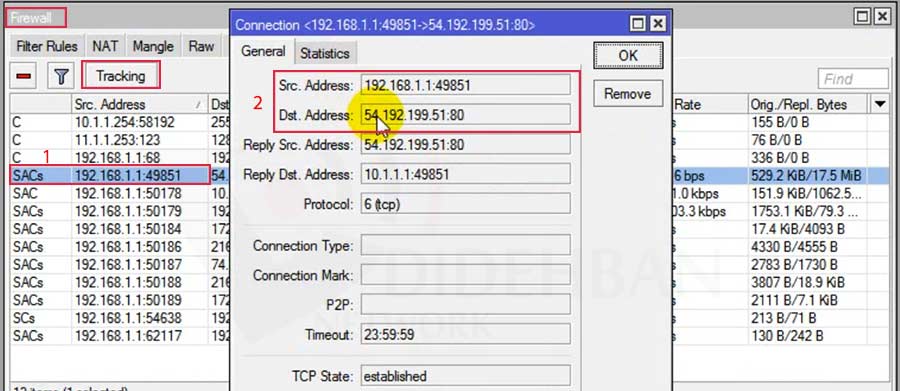
شما با وارد شدن به تنظیمات روتر می‌توانید این ارتباط را ببینید. در روتر به ما نشان می‌دهد کانکشنهایی که در روتر به وجود آمده است چه TCP ای دارند و چه اتفاقی برای آنها رخ داده است و به طور کلی می‌توانید متوجه شوید آنها در چه وضعیتی قرار دارند. در زیر این مراحل را باهم مرور می‌کنیم:

ارتباط پروتکل TCP با جدول Connection Tracking

از طریق Winbox وارد روتر خود شوید. در منوی سمت چپ گزینه IP و بعد Firewall را انتخاب کنید. از پنجره Firewall بر روی آیتم Connections کلیک کرده تا صفحه Tracking برای شما باز شود.

  1. حالا بر روی یک کانکشن کلیک کنید.
  2. در قسمت General می‌توانید اطلاعاتی از قبیل Src Address , Dst Address , پروتکل و غیره را مشاهده کنید.
آموزش فایروال در میکروتیک (قسمت اول)

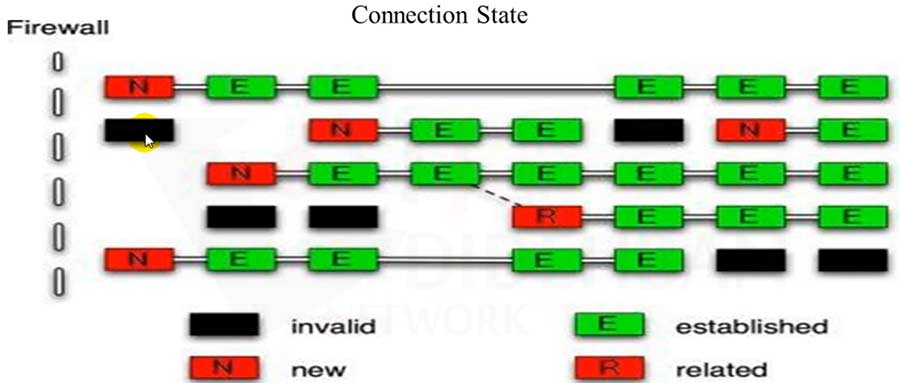
هر کدام از پاکت‌ها بر اساس موقعیتی که در کانکشن‌ها دارند یک State از طرف Connection Tracking دریافت می‌کنند.

این State‌ها به صورت کلی به چهار دسته تقسیم می‌شوند که به شرح زیر است:

1. invalid

2. new

3. established

4. related

سوال:

حالا می‌خواهیم بدانیم که تفاوت Connection State با  TCP State در چیست؟

تا اینجا متوجه شدیم که TCP State وضعیت کانکشن TCP را نشان می‌دهد. اما Connection State وضعیت پاکت‌ها را از نظر کانکشن مشخص می‌کند. در نمودار زیر وضعیت هر کدام از State‌ها را به طور مختصر توضیح دادیم تا با آنها آشنا شوید.

آموزش فایروال در میکروتیک (قسمت اول)
  1. invalid: این نوع پکت‌ها بیشتر از طرف هکر‌ها ارسال می‌شود. مانند این که هیچ act‌ای از طرف روتر صورت نگیرد اما یک syn act دریافت شود.
  2. وضعیت new: زمانی که کانکشن می‌خواهد یک پکت جدید بسازد.
  3. وضعیت established: زمانی که پکت‌ها درون کانکشن موجود قرار می‌گیرند.
  4. وضعیت related: زمانی که یک کانکشن برقرار شده باشد و پیرو آن نیاز باشد تا یک کانکشن جدید ایجاد شود State این پکت اول را related می‌گوییم.

مقالات مرتبط:

دیدگاهتان را بنویسید

نشانی ایمیل شما منتشر نخواهد شد. بخش‌های موردنیاز علامت‌گذاری شده‌اند *